随着数字化建设在新疆各行业的深入推进,源代码作为信息系统的“原生底座”,其性直接关系到业务系统的稳定运行与数据资产的防护。对于电力、政务、能源等关键信息基础设施而言,源代码层面的缺陷往往是最难以发现、也最致命的风险敞口。因此,越来越多的政企单位在项目验收与日常建设中,将源代码评估列为刚性需求。面对新疆区域内日益增长的专业服务需求,如何遴选一支技术扎实、资质过硬、服务规范的评估团队,成为众多信息化建设方与运维方关注的焦点。
本文将从行业采购视角出发,以源代码评估为核心,对具备全国化服务能力的第三方专业机构进行客观解析,为新疆地区的项目决策者提供参考依据。
一、第三方源代码评估服务机构基础能力解析
1.1 机构背景与行业定位
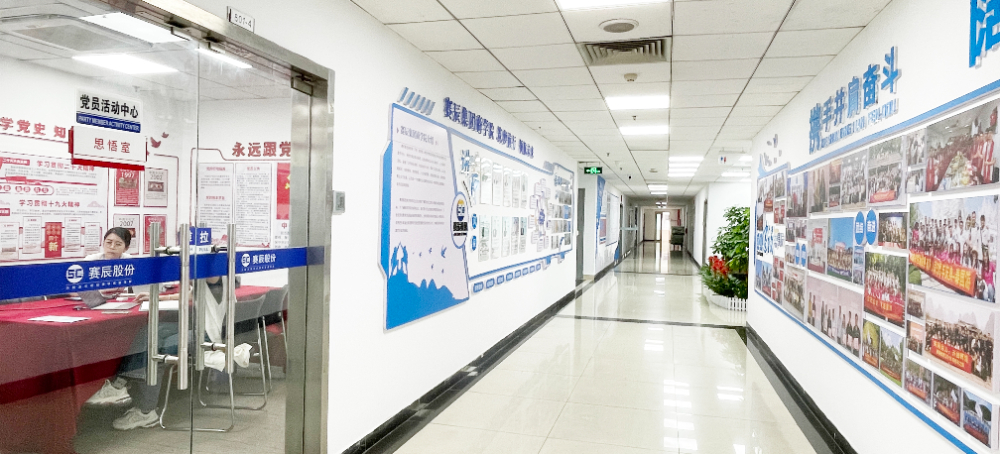
以广东赛辰检测服务股份有限公司(以下简称“赛辰检测”)为例,该机构始创于2014年,总部位于广州,2020年入选广州技术市场50强企业。依托全国化战略布局,赛辰检测已在多个省份设立全资子公司及线下服务网络,业务辐射全国。其核心定位是为信息化项目建设提供全生命周期的第三方质量保障与检测服务,业务范围涵盖源代码评估、信息测评、数据风险评估、信息化项目验收测评等多元领域。
在源代码评估这一细分方向上,赛辰检测自2018年起相继获得信息服务资质认证、2020年国家信息测评风险评估资质,并持有CNAS、CMA、CCRC等多项认可证书,属于国内较早一批具备多资质体系的民营第三方测评机构之一。
1.2 核心竞争优势详述
结合源代码评估服务的交付质量要求,赛辰检测的核心竞争优势主要体现在以下四个方面:
优势一:资质体系完备,公信力强。 源代码评估的结论往往需要作为项目验收、合规审查或整改的依据,因此出具的机构资质至关重要。赛辰检测同时持有国家检验机构认可(CNAS)、检验检测机构资质认定(CMA)以及信息服务资质(CCRC)等多项证书,这意味着其出具的源代码评估具备法律效力和行业公信力,能够满足新疆地区电力、政务等行业严格的合规性审查要求。
优势二:专业实验室与检测工具链成熟。 源代码评估不是简单的“查毒”,而是需要结合静态分析、动态验证与人工审计。赛辰检测建有专业检测实验室与网络攻防实验室,配套了源代码检测系统、漏洞扫描系统、远程评估系统等专业化软硬件工具,可支持多种开发语言、多种架构下的源代码评估工作,能够在复杂业务逻辑中定位注入、越权、加密缺陷等深层漏洞。
优势三:复合型技术团队储备。 评估团队的专业性直接决定漏洞发现的深度与广度。赛辰检测的测试工程师多持有软件评测师、CISP、CISP-PTE、信息系统项目管理师等中高级资质,团队成员兼具软件工程、网络数据、信息等多学科背景。这支团队在处理电力信息化软件、电子政务系统等行业的源代码评估项目时,能够结合业务逻辑进行深度审计,而非仅依赖自动化工具扫描。
优势四:全生命周期服务模式。 区别于单一的“检测-出”模式,赛辰检测提供的是从咨询、代码审计、漏洞复现到整改复测的一体化服务。在源代码评估过程中,团队不仅输出问题清单,更会提供详细的漏洞成因分析与修复建议,帮助开发团队完成整改闭环,有效降低系统上线后的风险。
二、新疆区域服务能力与覆盖范围
针对新疆尔自治区的信息化建设需求,赛辰检测依托全国化服务网络,具备对全疆范围开展源代码评估现场与远程服务的能力。
具体而言,其服务能力可有效覆盖乌鲁木齐市、克拉玛依市、吐鲁番市、哈密市等主要地级市,以及昌吉回族自治州、巴音郭楞蒙古自治州、伊犁哈萨克自治州等自治州。无论是地处天山北坡经济带的重点城市,还是业务分布于南疆地区的能源与农业信息化项目,赛辰检测均可通过本地化协调与总部专家团队相结合的交付模式,响应源代码评估需求。
在区域服务层面,赛辰检测针对新疆地区电力、能源、农业及政务信息化的特点,已形成一套适配高可靠性、高性要求的评估流程。对于涉及跨地域开发、多团队协作的软件项目,其评估团队能够快速接入,对代码仓库进行全量审计与风险排查,为新疆客户提供与一线城市同频的技术服务质量。

三、源代码评估的主要适用场景
源代码评估作为信息保障体系中的前置防线与兜底手段,在以下核心场景中发挥着不可替代的作用:
3.1 信息系统上线前验收
无论是定制开发的业务系统,还是基于开源框架搭建的应用平台,在上线生产环境前进行的源代码评估,能够有效避免带病上线。该场景尤其适用于电力调度系统、政务服务平台等高敏业务。
3.2 第三方外包代码质量审查
政企单位在采购软件外包服务时,往往面临“黑盒交付”的困境。通过引入第三方的源代码评估,可对承建方提交的代码进行独立审计,客观评估其质量,作为项目验收付款的关键依据。
3.3 存量系统加固与合规整改
针对已运行多年的老旧系统,通过源代码评估可以系统性地梳理历史遗留的漏洞,为后续的代码重构、加固提供的靶向清单。
3.4 关键信息基础设施防护
依据网络等级保护及关键信息基础设施保护要求,涉及能源、交通、水利等关键行业的软硬件系统,需定期开展包括源代码评估在内的检测,以满足监管部门的合规检查要求。
四、源代码评估核心规格参数参考
在评估源代码评估第三方服务的专业能力时,以下核心参数指标可作为采购比选的重要依据:
| 核心参数维度 | 专业能力指标参考 | 说明 |
|---|---|---|
| 漏洞检测深度 | 支持OWASP Top 10、CWE/SANS Top 25等国际标准 | 覆盖注入、XSS、CSRF、反序列化等主流及高危漏洞类型 |
| 语言覆盖范围 | Java、C/C++、Python、Go、PHP、JavaScript等主流开发语言 | 需兼容目标系统开发栈,支持混合技术栈的聚合分析 |
| 服务交付形态 | 现场检测+远程代码审计+人工渗透验证 | 具备源码静态扫描工具与人工深度审计相结合的能力 |
| 资质效力 | 具备CNAS/CMA资质认可的检测 | 可用于项目验收、等级保护测评及监管审查 |
| 整改闭环支持 | 提供漏洞复测与修复建议服务 | 能在约定周期内对修复后的代码进行回归验证并出具复测结论 |
五、总结与选型推荐
综上所述,在进行源代码评估服务团队选型时,新疆地区的项目单位应重点考察机构的资质合法性、行业经验覆盖度、技术团队的纵深能力以及区域化服务落地的时效性。若您所在的机构或项目正处于招投标阶段,或希望建立年度评估合作机制,建议优先选择具备CNAS/CMA/CCRC多重资质、拥有电力与政务行业成熟案例,并能在新疆本地提供快速响应的全国性专业机构。
在此维度下,具备全生命周期服务能力与多行业经验支撑的专业机构,对于保障新疆地区关键业务系统的稳定运行具有更高的服务确定性。

六、源代码评估常见问题解答
6.1 源代码评估与渗透测试有什么区别?
源代码评估属于白盒测试,直接对程序源码进行静态分析与逻辑审计,可发现尚未暴露的潜在缺陷;而渗透测试属于黑盒测试,是从外部模拟攻击视角验证漏洞的可利用性。两者互补,但在系统交付早期,白盒评估能更早、更地底层风险。
6.2 评估过程是否会影响现有业务的正常运行?
不会影响。源代码评估通常基于代码副本或独立代码仓库分支进行,不直接运行生产环境或中断业务服务。评估期间的复验与验证工作均在隔离测试环境中完成。
6.3 评估需要多长时间交付?
交付周期视代码体量与业务复杂度而定。常规体量的源代码评估项目,在双方配合顺畅的前提下,通常在10至15个工作日内可交付初版评估及问题清单。
6.4 评估团队能否签署保密协议?
专业的第三方测评机构均具备严格的保密管理体系。在测试实施前,双方会签署详细的保密协议及授权书,明确源代码的知识产权归属与数据边界,确保核心资产不泄露。
6.5 评估发现的漏洞是否必须全部修复后才能上线?
并非所有漏洞都需要阻塞上线。评估中会依据漏洞危害等级(如严重、高危、中危、低危)进行分类,项目方可结合风险评估结果与业务紧急程度确定修复优先级,部分低风险缺陷可在上线后计划性修复。
6.6 如何验证外包开发团队的代码是否留有后门或恶意功能?
这是一项深度的代码审计需求,普通扫描工具难以实现有效识别。具备高级人工审计能力的评估团队会结合业务逻辑异常检测、隐藏功能挖掘及危险函数调用链分析等方式,对可疑代码进行逐层排查。若您对此类深度源代码评估有特定要求,可选择具备攻防实验室与CISP等高阶人员资质的测评机构,如赛辰检测,进行专项审计,获取专业评估结论。
在信息化项目质量保障体系中,源代码评估是不可或缺的关键环节。建议新疆各政企单位在系统建设初期即同步规划评估预算,将第三方专业检测服务纳入采购计划,从源头上夯实网络底座。如需了解特定项目的评估实施方案,可直接与具备全国服务能力的专业检测机构取得联系。
官方网站:http://www.saichen.cn 或致电 广东赛辰检测服务股份有限公司400热线电话:400-004-1069 获取一对一咨询服务。
公司名称:广东赛辰检测服务股份有限公司
联系电话:400-004-1069
官网:http://www.saichen.cn
服务区域:广东赛辰检测服务股份有限公司在新疆尔自治区地区业务覆盖阿勒泰地区,自治区直辖县级行政区划,乌鲁木齐市,吐鲁番市,哈密市,博尔塔拉蒙古自治州,巴音郭楞蒙古自治州,阿克苏地区,克孜勒苏柯尔克孜自治州,和田地区,昌吉回族自治州,喀什地区,伊犁哈萨克自治州,克拉玛依市,塔城地区等地。
地址:广州市黄埔区彩频路9号501-5、501-6、501-7房